サンドボックスの誤検知を減らす「信頼度スコア」運用設計|IOC×Telemetry×振る舞いで精度向上
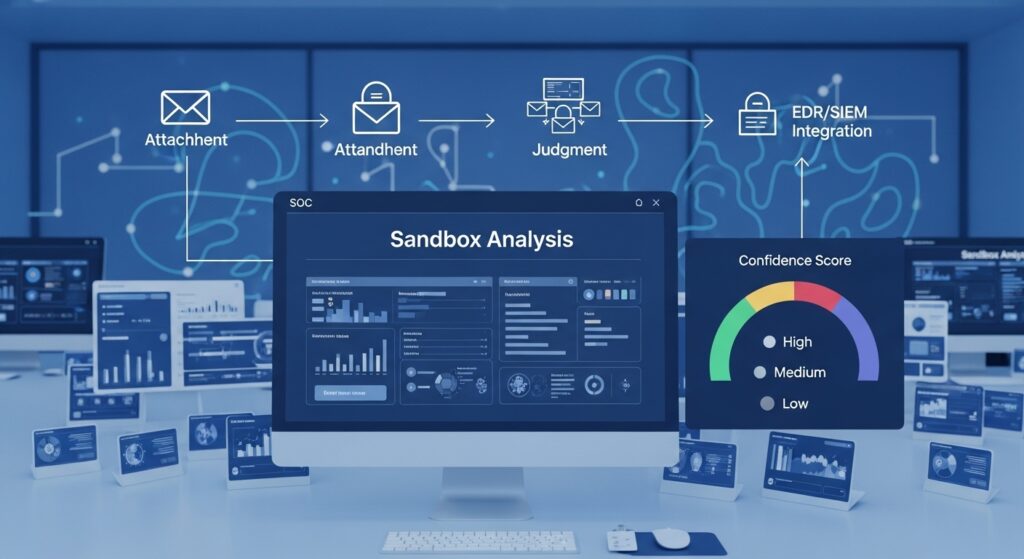
サンドボックスは未知のマルウェア対策に不可欠ですが、誤検知によるアラート疲れが課題です。「信頼度スコア」は、検知の確からしさを数値化し、対応優先順位付けに役立ちます。
フォレンジック調査はやるべき?実施・中止の判断基準5つと費用、初動対応を解説
フォレンジック調査は、全てのサイバーインシデントで必須ではなく、事業継続性やコストを考慮した判断が重要です。実施判断は、インシデントの深刻度、法的義務、原因究明の必要性など5つの基準で評価します。
SOAR自動隔離で業務停止を防ぐ「ブレーキ設計」|誤検知・暴走事故を避ける5原則
SOARによる端末の自動隔離は効率的ですが、誤検知や設定ミスにより業務停止の「事故」に繋がる危険性があります。自動化の暴走を防ぐには、段階的な導入、承認プロセス、緊急停止手段などの「ブレーキ設計」が不可欠です。
SIEM運用コストを半減へ:相関分析に必要なログだけを残す“ログ絞り込み”戦略
SIEM運用コストは「全ログ収集」や従量課金制により高騰し、多くの企業で課題となっています。コスト削減の鍵は、相関分析に必要な最小限のログに絞り込むという新しいアプローチへの転換です。
従来DLPの限界を超える「Data-in-Use」対策とは?テレワーク時代の情報漏洩を“操作”で止める新常識
従来のDLPは境界防御の限界、過検知、Data-in-Useへの対応不足という課題を抱えています。Data-in-Useは、PC上でアプリケーションが処理する「利用中のデータ」を保護する新しいアプローチです。
AIで「推定」するデータ分類:ラベリング地獄を終わらせる教師なし・半教師あり運用ガイド
データ分類の課題をAIによる「推定アプローチ」で解決します。教師なし・半教師あり学習を活用し、アノテーションコストを大幅削減できます。AIでデータガバナンスを強化し、DLPの誤検知を減らしてセキュリティ向上に貢献します。
Email DLPでメール誤送信を根絶!原因と対策、ルール設計5パターンを徹底解説
✔メール誤送信はヒューマンエラーが主な原因で、企業に情報漏洩や信用失墜といった深刻なリスクをもたらします。✔EmailDLPは、メールの送受信内容をリアルタイムで検査し、機密情報の漏洩リスクを自動で検知・対処するシステムです。
Web DLPとは?SaaSからの情報漏洩を防ぐ「アップロード制御」の重要性【データ持ち出し(Exfiltration)対策】
SaaS利用拡大に伴い、従業員によるファイルアップロードが新たな情報漏洩リスク「Exfiltration」を生んでいます。従来の境界型セキュリティではSaaSからのデータ持ち出しを防げず、WebDLPによるアップロード制御が重要です。
Endpoint DLPは一括導入NG:USB制御から始める段階導入モデル(4ステップ)
EndpointDLPの全社一括導入は、運用負荷増大、業務影響、従業員の反発といったリスクがあり失敗しやすい傾向にあります。これらのリスクを避けるには、USB制御から段階的に導入する「スモールスタート」が成功の鍵を握ります。
ウォーターマーキング(電子透かし)の効果とは?情報漏洩対策における抑止と追跡の役割、IRM/DRMとの違いを徹底解説
ウォーターマーキングは、デジタルコンテンツに利用者情報を埋め込む技術で、画面キャプチャなどによる情報漏洩の対策として注目されています。
Fingerprintingのメンテ地獄から脱却!CMDB精度を劇的に向上させる運用術
Fingerprinting運用の頻繁なテンプレート更新がCMDBの陳腐化を招き、IT資産管理の課題となっています。本記事では、この「メンテ地獄」から脱却するための3つの核となるプロセス最適化を提案します。
IRM/DRMの社外共有がうまくいかない原因とは?閲覧期限と再共有を制御し、安全なファイル共有を実現する方法
IRM/DRMは社外との安全なファイル共有を目的とする情報保護技術の総称です。ファイルごとの閲覧期限設定や意図しない再共有の制御が、社外共有における主な課題です。
リムーバブルメディア制御の現場設計:許可デバイスの台帳化と効果的な監査の回し方を徹底解説
USBメモリなどのリムーバブルメディアは便利ですが、情報漏洩やマルウェア感染のリスクが高いです。USB制御ツールの導入だけでは不十分で、許可デバイスの台帳管理と厳格な運用が不可欠となります。
DLPとは?情報漏えい対策とUXを両立するポリシーの作り方|生産性を落とさない運用法
DLP運用において、厳格なポリシーが生産性低下やUX悪化を招く問題点を解説しています。セキュリティと利便性を両立し、生産性を落とさないDLPポリシー設計の5ステップを紹介しています。
既存VPNを活かしてゼロトラストへ:スプリットトンネル×DNSセキュリティ「安全側に寄せる」設計
リモートワークの課題を解決するゼロトラストへの移行は、既存のVPN資産を活かしつつ段階的に進めるのが現実的である。スプリットトンネルの活用により、VPNの帯域逼迫を解消し、一部通信を直接インターネットへ接続することで生産性を向上できる。
ゼロトラストはSecure DNSから始める|SWG未導入でもできる段階的導入ロードマップ
ゼロトラスト導入の課題に対し、SecureDNSから始める段階的アプローチを提案します。SWG未導入の企業でも、低コストで迅速にDNSレイヤーのセキュリティ強化が可能です。
TLSインスペクションとは?業務影響を最小化する運用設計を解説|証明書配布・例外ポリシーの課題と解決策
TLSインスペクションは暗号化通信の脅威対策に不可欠ですが、導入には業務影響のリスクが伴います。業務影響を最小化するには、効率的なルート証明書の配布が最初の重要ステップです。
Proxyログ活用術|SIEMのフィールド設計と相関分析で脅威検知を最大化する方法
Proxyログはサイバー攻撃の兆候を捉える「セキュリティ資産」であり、SIEMでの適切なフィールド設計と相関分析が活用には不可欠です。
リバースプロキシ×認証でゼロトラストへ:WAFだけでは守れない理由と3つの設計パターン
リモートワーク普及により、リバースプロキシとWAFだけでは万全なセキュリティ対策とは言えません。従来の境界型防御の限界とWAFが持つ「認証なきアクセス」の根本的なリスクを理解することが重要です。
IDS/IPSの最適な配置とは?北南/東西/クラウドの用途別で役割を徹底解説
IDS/IPSの最適な配置は、北南・東西トラフィック、そしてクラウド環境ごとに異なる戦略が必要です。従来の境界防御に加え、内部ネットワークでの脅威拡散を防ぐ東西トラフィック監視が重要性を増しています。