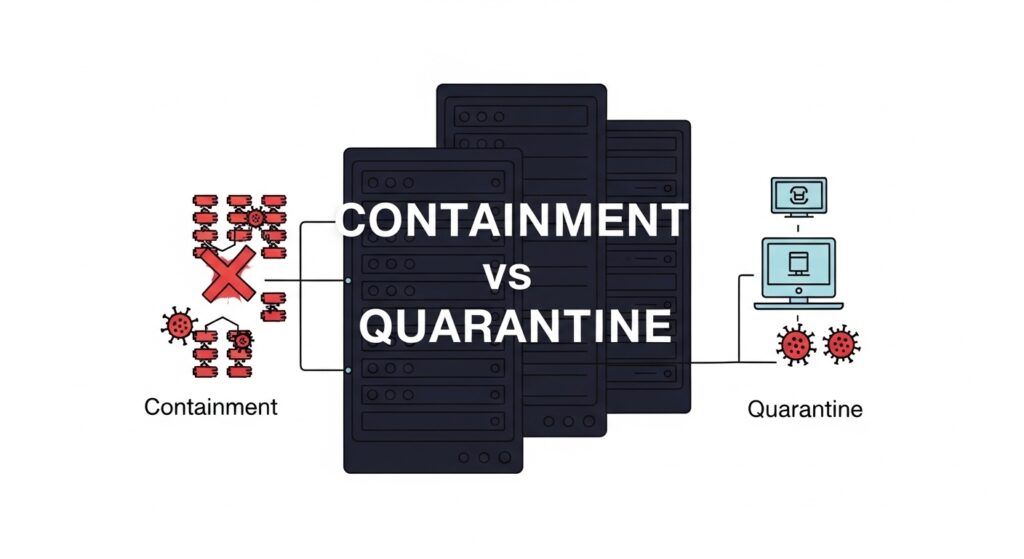
サイバー攻撃の初動判断を誤らない:Containment vs Quarantineの違いと封じ込め意思決定フレームワーク
サイバー攻撃発生時の被害拡大を防ぐ初動対応が「封じ込め」であり、その的確な判断が企業の未来を左右します。封じ込めにはネットワーク全体を隔離する「Containment」と特定端末のみを隔離する「Quarantine」の2種類があります。
スレットハンティングを“毎週回す”仕組み:ATT&CK×IOBでネタ切れしない継続的運用の秘訣
スレットハンティングの「ネタ切れ」課題は、体系的な運用プロセス欠如が原因です。MITREATT&CKとIOB(振る舞いの痕跡)の組み合わせが、継続的なハンティングを可能にします。
SOARプレイブック設計入門:チケット化→隔離→復旧を安全に自動化する「止めどころ」の作り方
SOARプレイブックは、増加するセキュリティアラートに対し、インシデント対応を自動化し負担を軽減します。効果的なプレイブック作成には、ユースケース選定からプロセス可視化、ワークフロー設計の5ステップが不可欠です。
ゼロトラストのログ設計で事故を防ぐ:NAC/SDP/SWG×SIEM相関の実践ガイド
ゼロトラスト環境では、あらゆるアクセスが記録されログが爆発的に増加するため、適切な管理が不可欠です。NAC、SDP、SWGといった各コンポーネントが生成するログの特性を理解し、連携・分析が重要となります。
【完全版】端末管理 設計書テンプレート|IT資産のライフサイクルを一元管理
端末管理の属人化や非効率は、情報漏洩などの重大なセキュリティリスクに繋がります。デバイスの導入から廃棄まで一元管理する「端末管理の設計書」が課題解決の鍵となります。
UEM移行が失敗する本当の理由:揉める論点を潰して“組織変革”として成功させる4ステップ
UEM移行は単なるツール刷新ではなく、企業の生産性とセキュリティを両立させる「デジタル変革」プロジェクトです。失敗の主な原因は、目的の不明確化、関係者巻き込み不足、既存MDMからの移行計画不備、過剰な機能要求、セキュリティと利便性のバラン…
ゼロトラストの要「Device Posture」をスコアリングで実装する:端末健全性×段階的アクセス制御の設計ガイド
ゼロトラスト時代において、端末が信頼できる状態かを示すDevicePosture(端末健全性)の評価が不可欠です。従来の「合格/不合格」ではなく、複数の評価項目をスコアリングして端末のリスクレベルを定量的に把握します。
パッチ管理SLAの作り方|「緊急・重要・通常」3段階で回す現実的運用設計
パッチ管理のSLA策定は、脆弱性対応の優先順位を明確にし、効率的なセキュリティ対策を実現します。「緊急・重要・通常」の3段階SLAにより、限られたリソースをリスクの高い脆弱性に集中できます。
ソフトウェア配布の事故を9割減らす!検証環境・段階配布・停止基準の鉄則
ソフトウェア配布の事故は、検証不足や一斉配布が主な原因で発生し、業務停止のリスクがあります。事故を未然に防ぐためには、本番に近い「検証環境の構築」が最も重要です。万一の被害を最小限に抑えるため、「段階配布」で影響範囲を限定して展開しましょう。
RMMの自動復旧(セルフヒーリング)入門|障害対応を“検知→自動修復”へ進化させる設計術
RMM(RemoteMonitoringandManagement)は、IT資産のリモート監視と管理を統合的に行うプラットフォームです。従来の監視ツールと異なり、RMMは問題検知後の自動アクション(自動復旧)で自律運用を実現します。
構成プロファイルをIaCでバージョニングする方法:Git×CI/CD×Policy as Codeで「事故らない」インフラ運用へ
InfrastructureasCode(IaC)は、インフラ設定をコードとして管理し、変更履歴の可視化と自動化を実現します。手動運用によるヒューマンエラーや属人化を解決し、安定したシステム運用を可能にします。
購入経路が複数でも事故らない!ABM/ADEで実現するAppleデバイス管理ガバナンス統制モデル
企業のAppleデバイス増加に伴いABM/ADE運用は重要ですが、購入経路の複雑化がガバナンス上の課題です。本記事では、複数の購入経路を持つ企業が統制の取れたガバナンスを確立するためのモデルを解説しています。
年度更新の地獄から解放:ASM×MDMでGIGA iPad運用を自動化する実践ガイド
GIGAスクール構想で導入されたiPad端末の年度更新は、キッティングやアカウント管理で大きな負担が生じています。AppleSchoolManager(ASM)とMDMの連携活用が、膨大なデバイス管理業務を劇的に効率化する鍵となります。
リモートワイプの誤爆を防ぐ:実行条件・二重承認・証跡で守る安全運用ガイド
リモートワイプは情報漏洩対策の最終手段ですが、誤操作によるデータ消失リスクを伴います。誤爆の主な原因は、端末の特定ミスや退職者対応時の操作ミス、緊急時の焦りなど人的要因です。
EDRの封じ込め(Containment)権限は誰が持つべきか?SOC・情シスで迷わない判断基準と運用設計
EDRの「Containment(封じ込め)」は、サイバー攻撃の被害拡大を防ぐ最重要プロセスです。Containment権限は、SOC、情シス、現場のいずれかに持たせる選択肢があり、それぞれにメリット・デメリットがあります。
NDR×通信の正規化で進化する脅威検知:DNS/ProxyログをTelemetry化する設計術
EDRでは防ぎきれない高度なサイバー攻撃に対し、NDRによるネットワーク全体の可視化が不可欠です。NDRの能力を最大限に引き出すためには、DNSやProxyログを「Telemetry」として統合・分析する「通信の正規化」が鍵となります。
IOC管理ライフサイクル入門:追加・検証・失効・再評価で誤検知を減らす運用設計
IOC管理ライフサイクルは、サイバー攻撃対策の精度を飛躍的に高める重要な戦略です。IOCを単に追加するだけでは、誤検知増加やシステム負荷増大のリスクが伴うことを理解しましょう。
IOBで見抜く内部不正:正規ツール悪用(LotL)を検知する「振る舞い分析」入門
IOB(IndicatorofBehavior)は、従来のセキュリティ対策をすり抜ける巧妙な内部不正や正規ツール悪用(LivingofftheLand)を検知するための新たなアプローチです。
サイバーキルチェーンとは?7段階の攻撃モデルとフェーズ別対策を徹底解説
サイバーキルチェーンは、サイバー攻撃のプロセスを7段階に体系化したフレームワークです。各攻撃段階で監視すべきログと具体的なアクションを理解することで、インシデント対応の質が向上します。
ATT&CKの検出品質を上げる4つのステップ|カバレッジ重視から脱却しSOC運用を高度化
ATT&CKフレームワークのカバレッジ向上だけでは、誤検知増加やSOC疲弊に繋がり、真の脅威を見逃すリスクがあります。本記事では、カバレッジの「次の一手」として、「検出品質(DetectionQuality)」の重要性を掘り下げます。