NACだけでは不十分?IoT/BYOD時代のセキュリティ対策とゼロトラスト実現への道
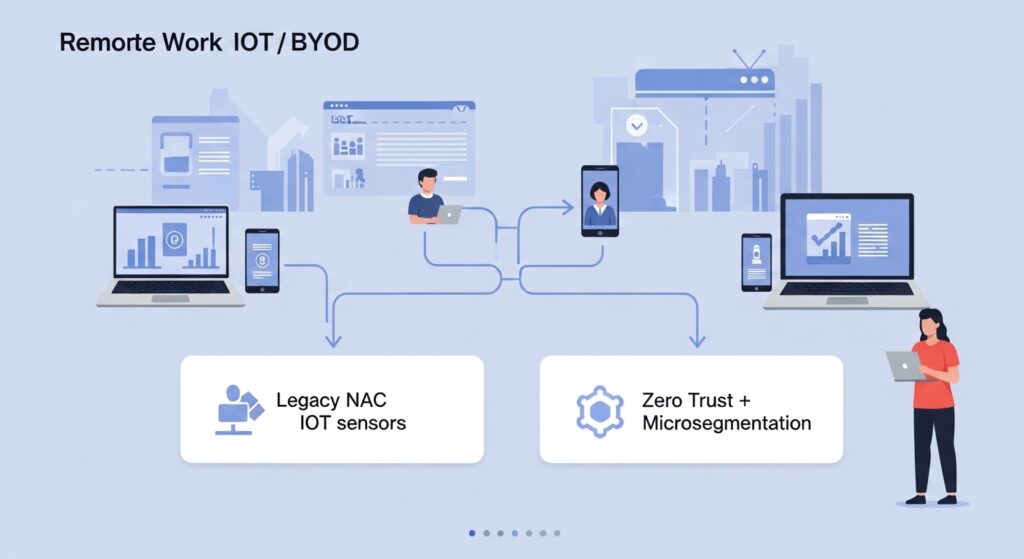
✓IoT/BYODの普及により、従来のNACだけではセキュリティ対策が不十分であり、新たな脅威への対応が求められている。✓ゼロトラストの考え方とマイクロセグメンテーションを組み合わせることで、管理できない多様なデバイスも安全にネットワーク…
ゼロトラストの核心は「リバースプロキシ×認証」:WAFだけでは防げないリモートアクセスの盲点と設計パターン
SDP(ソフトウェア定義境界)は、VPNの課題を解決し、社内アプリを安全に公開するゼロトラストの核心技術です。従来の「接続してから認証」から「認証してから接続」へと転換し、最小特権の原則に基づくアプリ単位のアクセス制御を実現します。
SSE導入でログが爆増?SIEM連携を最適化する「ログ取捨選択」の完全ガイド
✔SSE導入でログが急増し、SIEMコスト増大や運用負荷、脅威見逃しのリスクが生じる問題。✔本記事では「リスクベースのログ取捨選択」でコストとセキュリティを両立する具体的な方法を解説。
【2026年版】SASE製品比較で失敗しないための評価観点チェックリスト|選び方のポイントを徹底解説
✔SASEは、リモートワークやクラウドサービス利用が主流の現代において、ネットワークとセキュリティ機能をクラウドで統合する新しいフレームワークです。
端末管理の監査対応を自動化する:コンプライアンス証跡を「自動で残す」設計入門
端末管理の監査対応は、手作業では膨大な工数と人的ミスを招きやすい課題があります。本記事は、コンプライアンス証跡を自動で収集・管理し、監査を効率化する仕組みを解説します。
「端末の責任者」問題を解決!所有者・利用者・管理者をCMDBで分離する新常識
CMDBを活用し、端末の「所有者・利用者・管理者」を明確に分離することで、IT資産管理における責任者問題を解決します。テレワーク普及や従来の台帳管理の限界が招く責任の曖昧さは、情報漏洩やインシデント対応遅延といった深刻なセキュリティリスク…
【情シス担当者必見】端末リプレイスのフロー標準化ガイド|MDMで回収・初期化・再配布を自動化
煩雑な端末リプレイス業務は情シスにとって負担が大きく、属人化やセキュリティリスクの原因となります。本記事では、端末リプレイスを「回収」「初期化」「再配布」の3フェーズに分け、フロー標準化とMDM活用による自動化を解説します。
役員端末のセキュリティ対策はUEMで最適化!「例外」をやめ「別ポリシー」で守る新常識
役員端末の「例外扱い」は深刻なセキュリティリスクを引き起こす要因となっています。UEM(統合エンドポイント管理)を活用し、利便性を維持しつつセキュリティを強化する「別ポリシー」運用が可能です。
MDM/UEM導入を失敗しないためのPoCチェックリスト完全版|評価項目・スコアリング・進め方まで
MDM/UEM導入の成功にはPoC(概念実証)が不可欠であり、製品のカタログスペックだけでは見えない実用性や適合性を確認できます。PoCの真の目的は、実環境での適合性検証、導入後の運用イメージ具体化、費用対効果の客観的評価の3点です。
RMM×パッチ管理で「予防保守」へ:テレメトリ×AIで先回りする次世代IT運用モデル
RMMとパッチ管理を連携させることで、システム障害の予兆を検知し、問題発生前にパッチを適用する予防保守モデルを構築できます。
監査・セキュリティ事故を防ぐ設定ドリフト対策:AWS Config/Azure Policy/Intuneの使い分け
設定ドリフトは、システム構成が意図せずあるべき姿から逸脱する現象で、セキュリティやコンプライアンス上の重大なリスクを伴います。
【情シス担当者必見】人事異動に強い端末管理ガイド|Azure ADでポリシー適用を自動化
人事異動におけるPC設定や権限変更の課題は、手動運用が原因で負荷とセキュリティリスクを高めています。本記事は、人事異動に強い端末グループ設計とAzureAD、Intuneによる自動化の具体策を解説します。
EDRアラート疲れを解消!「業務影響×リスク」で回す3段階トリアージ設計
EDRアラートの「優先度付け(トリアージ)」は、鳴りやまない通知に追われる「アラート疲れ」を解消し、運用を成功させる鍵となります。「業務影響」と「リスク」という2つの評価軸を基に、アラートを3段階に分類することで、本当に危険な脅威を見逃しません。
XDRとは?攻撃の連鎖を可視化する“テレメトリー相関分析”の基本と導入ポイント
XDRは複数のセキュリティ製品からのテレメトリーを集約し、攻撃の連鎖を可視化するソリューションです。従来のEDRやSIEMと比較して、エンドポイント、ネットワーク、クラウドなど広範な領域を監視・分析し、精度の高い脅威検知を実現します。
NDRのログ欠損はなぜ起きる?4つの原因と対策、SIEM連携を解説
✔NDR運用の精度低下やインシデント対応の遅延は、ネットワークログの欠損が根本原因です。✔ログ欠損は、機器リソース、ネットワーク転送、コレクター性能、プロトコル特性の4つの主要な原因で発生します。
MDRが“期待通りに動かない”原因は情報不足:対応を速くする「共有すべき情報セット」完全ガイド
MDRの効果を最大化するには、ベンダーへの積極的な情報提供が不可欠です。コンテキスト情報の不足がMDRの対応遅延やアラート過検知の主な原因となります。組織の基本情報、IT環境の技術情報、日々の運用情報の3つの情報セットを共有しましょう。
IOC品質管理ガイド|セキュリティ運用の誤検知(偽陽性)を防ぐ実践的検証フロー
IOCの不適切な管理は、誤検知による業務停止やセキュリティチームの疲弊を招くため、品質管理が重要です。IOCの品質を担保するには、収集、コンテキスト分析、内部環境調査、動的分析、継続監視の5ステップ検証フローが不可欠です。
インシデント再発防止の新常識:MITRE ATT&CKでIOBを作り、脅威ハンティングへ
サイバー攻撃再発防止には、従来のIOCだけでなく、攻撃者の「振る舞い(IOB)」に着目する新常識が重要です。IOBは、攻撃者の戦術・技術・手順(TTP)を分析し、MITREATT&CKフレームワークを用いて定義されます。
検知ルールレビュー会完全ガイド|SIEM/XDR運用を改善しセキュリティを強化
SIEMやXDR導入後、検知ルールの形骸化によりアラート疲れや誤検知の課題が生じています。この課題解決の鍵は「検知ルールの月次レビュー会」であり、継続的なセキュリティ運用強化に繋がります。
キルチェーン別 初動対応テンプレート:サイバー攻撃の被害を最小化するインシデントレスポンス手順書
サイバー攻撃発生時の被害を最小化するため、迅速かつ的確な初動対応が重要です。攻撃プロセスを分解する「サイバーキルチェーン」に基づき、インシデントレスポンスの具体的な手順を解説します。