ABM/ADE運用台帳でMac・iPadのデバイス管理を自動化!複数販売店の資産も一元管理
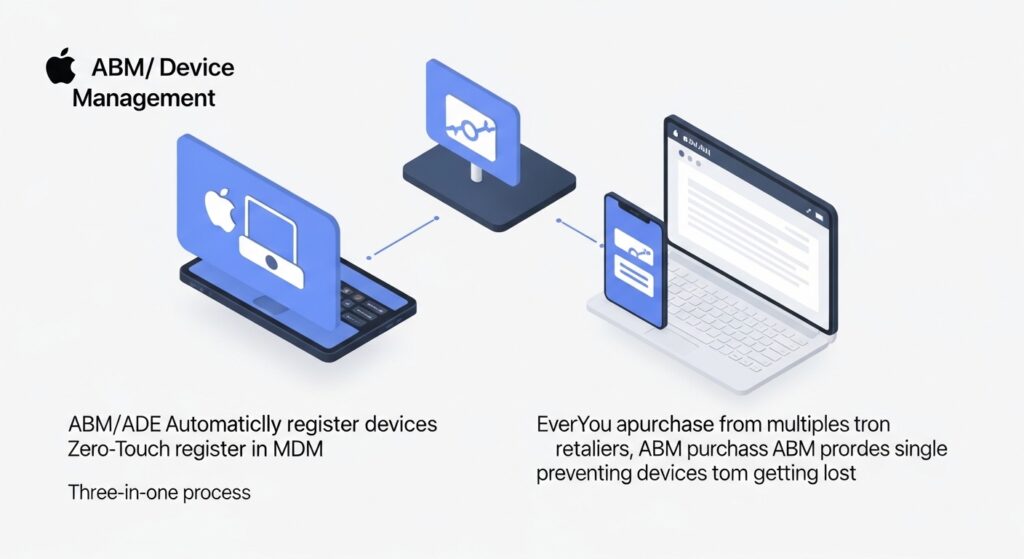
本記事では、AppleBusinessManager(ABM)とAutomatedDeviceEnrollment(ADE)を活用した、Mac・iPadデバイスの効率的な管理方法を解説しています。
ASM年度更新の決定版!iPad等の端末回収・再配布を不要にする効率的な運用術
AppleSchoolManager(ASM)とMDMを活用し、iPadやMacの年度更新で発生する端末回収・再配布作業を不要にできます。従来の回収・再配布は担当者の負担増大、教育機会の損失、データ紛失リスクなどの課題を抱えています。
スマホ紛失時にやるべきこと完全ガイド【iPhone/Android】初動対応の手順を5ステップで解説
スマホ紛失時は「ロック→位置確認→連絡→ワイプ判断→報告」の5ステップで冷静に対処することが重要です。最優先は遠隔ロックで情報漏洩を防ぎ、次にGPS機能で端末の位置を特定しましょう。
ポスチャーチェックとは?端末健全性の定義と共通指標の作り方を解説
ポスチャーチェックは、端末のセキュリティ状態を評価しアクセスを制御するゼロトラストの基本です。働き方の多様化やサイバー攻撃高度化に伴い、エンドポイントの健全性管理が必須となっています。
パッチ適用例外管理の決定版!期限・根拠・代替策を示すテンプレートと運用プロセス
パッチ適用例外管理は、セキュリティリスク増大防止、ITガバナンス遵守、システム安定運用のために不可欠です。例外管理は、客観的根拠、代替策、承認プロセス、定期的な見直しを含む体系的な運用が重要となります。
ソフトウェア棚卸しでムダなライセンス費を削減!配布標準化までの実践5ステップ
ソフトウェア棚卸しは、無駄なライセンス費用削減とセキュリティ強化、コンプライアンス遵守に不可欠です。管理されていないソフトウェアは、コスト増大、シャドーITによるセキュリティリスク、ライセンス違反に繋がります。
RMMのアラート設計完全ガイド:通知先・閾値・抑制ルールで“アラート疲れ”を終わらせる
RMM運用効率化のためには、「通知先」「閾値」「抑制ルール」の最適化がアラート設計の鍵となります。不適切なアラート設計は、「アラート疲れ」や重大なインシデントを見逃す「オオカミ少年効果」を引き起こす原因です。
UEM/MDM×EDR連携でインシデント対応を自動化|隔離はEDRかUEMか?判断基準と設計4ステップ
UEM/MDMとEDRの連携は、サイバー攻撃の巧妙化とエンドポイントの多様化に対応し、インシデント対応の迅速化と運用負荷軽減を実現します。EDRは脅威の「検知」と「対応」を担い、UEM/MDMはデバイスの「管理」と「統制」を役割としています。
CMDBが“塩漬け”になる原因と対策|自動更新×手動更新で「更新され続ける仕組み」を作る方法
CMDBの陳腐化は多くのIT部門で共通の課題であり、解決には自動更新と手動更新の最適な組み合わせが鍵となります。CMDBが“塩漬け”になる主な原因は、過度な手動更新、自動化範囲の不明確さ、構成情報に対するオーナーシップの欠如です。
EDRアラートトリアージ完全ガイド|5分で事案化を判断するフローと効率化のコツ
EDRアラートの適切なトリアージは、セキュリティインシデントの迅速な特定と対応に不可欠である。本記事では、5分で事案化を判断するための実践的なEDRアラートトリアージフローを解説している。
XDRの効果が出ない本当の原因は「ログの穴」だった|相関分析を復活させる4ステップ
XDRの効果が出ない主な原因は、相関分析を阻害する「ログの穴」にあることを理解する。ログ不足やルールの陳腐化、過剰なアラートがXDR運用の課題として多くの企業で発生している。
NDRの誤検知を劇的に削減!通常通信のベースライン作成手順を徹底解説
NDR誤検知は運用負荷や脅威見逃しリスクを高める問題です。「通常通信のベースライン作成」は誤検知を劇的に減らす解決策となります。データ収集、AI分析、チューニング、継続更新の5ステップで進めます。
MDRのSLA設計ガイド:初動・封じ込め・復旧の時間目標を具体的に決める方法
MDRにおけるSLAは、サイバー攻撃に対する迅速な対応と被害最小化に不可欠な指標です。初動・封じ込め・復旧の3フェーズごとに時間目標を設定し、事業継続性を確保します。
スレットハンティングのKPIは「件数」でなく「改善」で測る。成果指標の新たな設定方法を徹底解説
スレットハンティングのKPIは、従来の発見「件数」評価では活動の本質的な価値を測れない。件数主義は外部環境に依存し、誤ったメッセージを伝え、チームのモチベーション低下を招く。
IOC品質スコア完全ガイド:信頼度・鮮度・影響範囲で評価し、検知精度を最大化する方法
IOC品質スコアは、膨大なセキュリティアラートから真の脅威を効率的に特定します。信頼度・鮮度・影響範囲の3つの指標でIOCを評価し、誤検知を削減し優先順位を明確化します。
IOB検知とは?IOCとの違いからTTP分析・導入ステップまで徹底解説
IOB検知は、既知の脅威を対象とするIOC検知に対し、攻撃者の「振る舞い」に着目し未知の脅威を検出します。IOCでは対処できない巧妙な攻撃が増加しており、誤検知削減やゼロトラストセキュリティとの連携がIOB導入の背景です。
MITRE ATT&CKで攻撃手口(TTP)に優先順位を付ける方法|リスクベースで防御ギャップを埋める5ステップ
サイバー攻撃対策には、限られたリソースで優先順位付けが不可欠であることを認識する。MITREATT&CKフレームワークを活用し、自社のビジネスリスクに基づきTTP(攻撃手口)を特定する。
SIEM検知ルールが壊れる原因と対策|ログ欠損・形式変更に強い運用術
SIEM検知ルールはログ欠損や形式変更、陳腐化、プラットフォーム更新により機能不全に陥ります。ルール不全はインシデント見逃し、アラート信頼性低下、セキュリティ投資対効果の低下を招きます。
【テンプレート付】サイバーキルチェーン別インシデント対応プレイブック|7段階ごとの手順・役割を解説
サイバーキルチェーンに基づくインシデント対応プレイブックは、サイバー攻撃の被害を最小化するために不可欠です。攻撃者の7段階の行動フェーズ(偵察から目的実行)ごとに、検知、対応手順、役割、証拠保全のポイントを具体的に解説します。
SOARの封じ込め自動化で失敗しない:誤隔離を防ぐ権限設計と二重承認ワークフロー
SOARによるセキュリティ自動化は強力ですが、封じ込め機能には「誤隔離」という重大なリスクが伴います。誤隔離を防ぐには、厳格な「権限設計」と「二重承認ワークフロー」の導入が不可欠です。